インターネットでウイルスが広がるようになったのはいつからなのか、その起源をたどる
 PinTo Times編集部

パソコンが固まった瞬間や、知らないメールの添付ファイルを開いてしまった後の嫌な予感を、多くの人が一度は経験しているはずです。「ウイルスに感染したかもしれない」という言葉は、いまやニュースでも日常会話でも当たり前に使われています。ところが、このウイルスという呼び方がいつから使われ、実際のプログラムがいつ生まれたのかをたどると、インターネットという言葉そのものよりもずっと古い歴史が見えてきます。
- 1. クリーパーが生まれた1971年、ウイルスはまだウイルスと呼ばれていなかった
- 2. 理論のほうが実物より先に存在していた
- 3. ウイルスという名前がついたのは、誕生から10年以上あとのこと
- 4. フロッピーディスクに乗って家庭に届いた最初のウイルス
- 5. IBM PCを本格的に襲った1986年のブレインウイルス
- 6. 対策ソフトというビジネスが生まれた瞬間
- 7. インターネットの普及そのものが引き起こした最初の大混乱
- 8. メール一本で世界を止めた2000年のラブレターウイルス
- 9. 身代金を要求する時代への転換、2017年のワナクライ
- 10. 実はクリーパーもモリスワームも「ウイルス」ではなかった
- 11. なぜ生物学の言葉で呼ぶのか
- 12. 現在も続く増殖のスピード
- 13. 参考
クリーパーが生まれた1971年、ウイルスはまだウイルスと呼ばれていなかった
世界最初の自己複製プログラムとされているのは、1971年にボルト・ベラネック・アンド・ニューマン社のボブ・トーマス氏が作った「クリーパー」です。当時はまだインターネットの前身であるARPANETの実験段階でした。クリーパーはDEC製のPDP-10というメインフレーム同士を移動しながら、テレタイプの画面に「I'M THE CREEPER : CATCH ME IF YOU CAN」(私はクリーパー、捕まえられるかな)と表示するだけのプログラムでした。悪意はありません。データを壊したり情報を盗んだりする機能は一切なく、ネットワークを通じてプログラムが自分自身を広げられるかを確かめる実験という位置づけでした。
クリーパーが広がったことを知ったレイ・トムリンソン氏は、翌1972年にクリーパーを探し出して駆除する「リーパー」というプログラムを作ります。史上初のウイルス対策ソフトです。つまり、ウイルスという概念が生まれた直後に、すでに駆除する側のプログラムも生まれていたことになります。いたずらと対策が、ほぼ同時に生まれた瞬間です。以後何十年も繰り返される構図の原型。
理論のほうが実物より先に存在していた
クリーパーより20年以上前の1949年、数学者ジョン・フォン・ノイマンはイリノイ大学での講義で「自己増殖オートマトン」という理論を発表していました。生物でなくても、自分自身の構造を複製する仕組みが数学的に成立しうることを示したもので、死後の1966年に『自己増殖オートマトンの理論』としてまとめられています。コンピュータがまだ巨大な計算機でしかなかった時代に、自己複製するプログラムという発想そのものはすでに理論として存在していたわけです。実際にクリーパーのようなプログラムが動き出すまでには、さらに20年以上の時間がかかりました。実物より先に存在した理論。
ウイルスという名前がついたのは、誕生から10年以上あとのこと
自己複製するプログラムに「ウイルス」という名前が初めて使われたのは1983年です。南カリフォルニア大学の学生だったフレッド・コーエン氏が、指導教員の講義の中で実験的に自己複製プログラムを作り、これを「コンピュータウイルス」と呼びました。この呼び名自体は、コーエン氏ではなく指導教員のレナード・エイドルマン氏が提案したとされています。エイドルマン氏はのちにRSA暗号の開発者の一人として知られる人物です。生物学の感染症に見られる自己複製と拡散の構造がそのままプログラムに当てはまることに着目し、この名前を提案したといわれています。コーエン氏は翌1984年に論文「コンピュータウイルスの実験」を発表し、この用語を学術的に定着させました。
言い換えると、自己複製するプログラム自体は1971年にすでに存在していたのに、それを「ウイルス」と呼ぶようになったのは1983年のことです。名前と実体の間に10年以上のずれがあるという点は、この分野の歴史を調べるときに意外と見落とされがちです。
フロッピーディスクに乗って家庭に届いた最初のウイルス
研究室の外、つまり一般の利用者のもとで実際に広がった最初のウイルスは、1982年に作られた「エルク・クローナー」です。作者はリッチ・スクレンタ氏で、当時まだ15歳の高校生でした。Apple II用のゲームディスクにこのプログラムを仕込み、フロッピーディスクでパソコンを起動すると感染が広がる仕組みにしていました。起動回数が50回目になると、画面にいたずら半分の詩を表示するだけで、データを破壊する機能はありませんでした。それでも友人同士でディスクを貸し借りする文化を通じて静かに広がり、一説にはアメリカ海軍関係者のパソコンにまで感染したといわれています。
スクレンタ氏自身はその後、技術者としての道を歩みます。インターネットの初期ディレクトリサービスとして知られるNewHoo(のちのオープン・ディレクトリ・プロジェクト)を共同創業し、続いてニュースサイトのTopixを立ち上げました。2010年には検索エンジンBlekkoを設立し、2015年にその技術をIBMのワトソン部門へ譲渡しています。最初のウイルスを書いた15歳の高校生が、その後の人生でインターネットの情報を整理する側の技術者になったという巡り合わせは、この分野の歴史が単なる悪意の記録ではなく、好奇心の強い技術者たちが行き来してきた場所でもあることを物語っています。
研究目的の実験として生まれたクリーパーと違い、エルク・クローナーは最初から悪意のない遊び心で作られ、それでも意図せず外の世界に飛び出していった点が特徴です。パソコンがまだ一般家庭に行き渡り始めたばかりの時代に、すでに「悪意がなくても制御できないほど広がる」という、その後のウイルス史を象徴する出来事が起きていたことになります。悪意のない遊び心が生んだ、最初の拡散。
IBM PCを本格的に襲った1986年のブレインウイルス
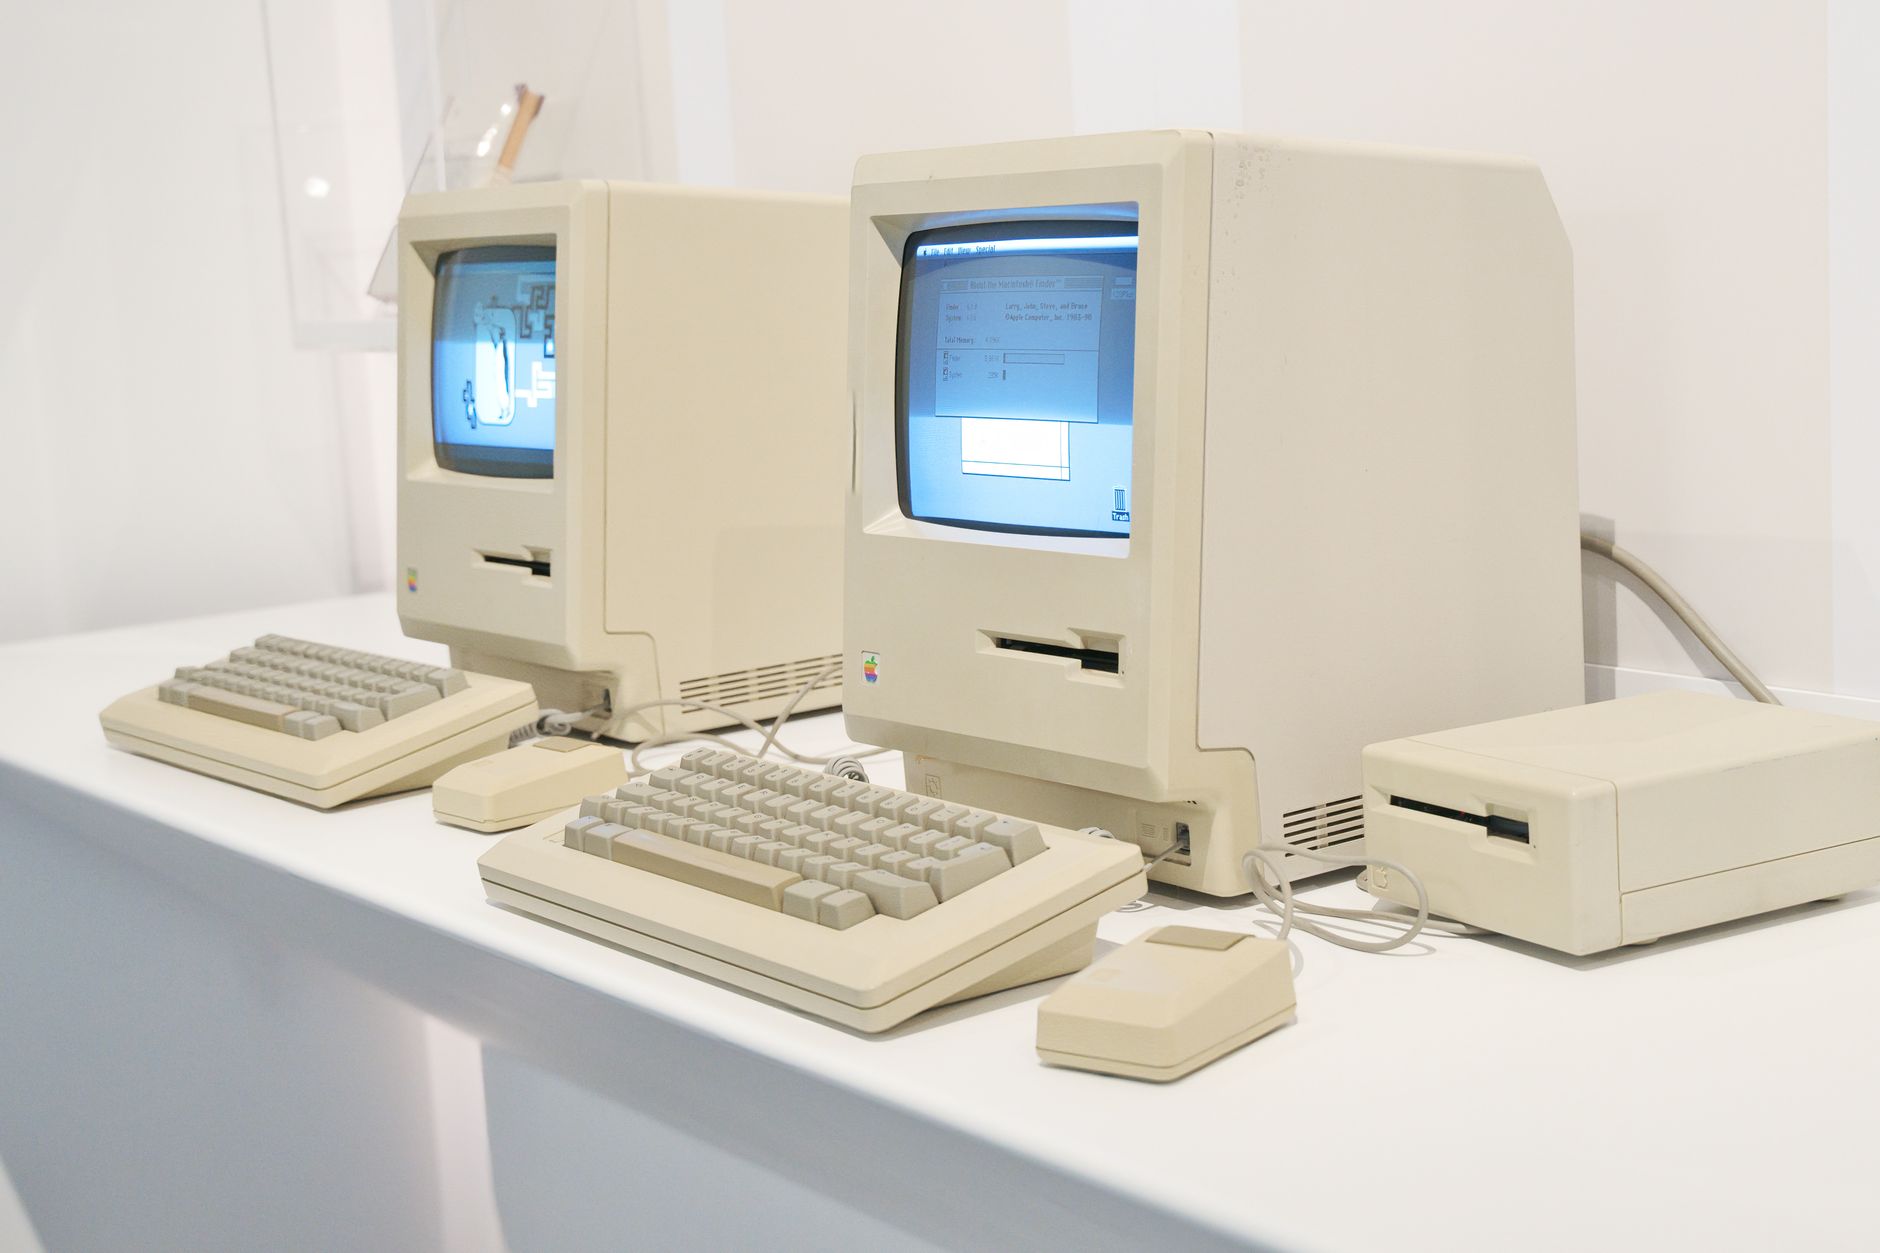
1986年1月19日、パキスタンのバシット・ファルーク・アルヴィ氏とアムジャド・ファルーク・アルヴィ氏の兄弟が作った「ブレイン」が確認されます。これはIBM PC向けとして確認された最初のウイルスで、フロッピーディスクの起動セクターを書き換えて感染を広げました。兄弟は自分たちが開発した医療用ソフトウェアの海賊版が出回っていたことに業を煮やし、違法コピーされたディスクを使うユーザーへの対抗策としてこのプログラムを仕込んだと説明しています。データを破壊する機能はなく、感染したディスクには作者の名前と電話番号まで表示されるという、今の基準からするといくぶん奇妙な作り。海賊版対策のつもりが生んだ、最初の商業的な感染経路でした。
個人の実験や学生のいたずらという域を超えて、商業的なソフトウェアの流通網そのものを使って感染が広がる仕組みが現実のものになった最初の事件です。パソコンの普及とソフトウェアの複製が広がるのと同じ速度で、ウイルスも広がる土台ができあがっていました。
対策ソフトというビジネスが生まれた瞬間
ウイルスが現実の脅威として認識され始めると、それに対応する産業も生まれます。1987年、ジョン・マカフィー氏が自身の名前を冠した「マカフィー・アソシエイツ」を設立し、ウイルス対策ソフトをシェアウェアとして配布するビジネスモデルを確立しました。ユーザーはまず無料で試し、気に入れば料金を払うという当時としては新しい販売方法で、ウイルス対策ソフトという市場そのものを広げる役割を果たしました。
日本国内でも1991年に設立されたジェイドという企業がウイルス対策ソフトを手がけており、1997年にマカフィーに買収されています。ウイルスを作る側と防ぐ側がそれぞれ商業的な動きとして成立していく過程は、いたずらとして始まったものが産業として根を張っていく流れをよく示しています。
インターネットの普及そのものが引き起こした最初の大混乱
1988年11月2日のことです。コーネル大学の学生だったロバート・T・モリス氏が作成したプログラムが、当時のインターネットに接続されていたホストのおよそ10パーセントにあたる約6000台を機能不能に追い込みます。いわゆる「モリスワーム」です。このプログラムは特定のソフトウェアの欠陥を利用して自己複製を繰り返し、短時間で爆発的に広がりました。モリス氏自身はシステムの脆弱性を調べる目的だったと説明していますが、1986年に制定されたばかりのコンピュータ不正使用防止法のもとで有罪判決を受けた最初の人物になりました。
この事件のあと、世界初のコンピュータ緊急対応チームであるCERTが設立されます。インターネットというネットワークそのものが実用段階に入った直後に、その脆弱性を突く最初の大規模事件が起きたという巡り合わせは、インターネットの歴史とウイルスの歴史が実質的に同じ時期に本格化したことを示しています。
モリス氏は1990年に罰金1万ドルと保護観察3年、奉仕活動400時間という処分を受けました。その後の人生もまた、技術者としての道でした。オンラインストアの先駆けとなるViawebをポール・グレアム氏らと共同創業し、のちにそのグレアム氏とともにベンチャーキャピタルのYコンビネータを設立します。現在はMITの教授として、分散ハッシュテーブルなどネットワークアーキテクチャの研究を続けています。最初の大規模インターネット事件を起こした学生が、その後インターネットの基盤技術を研究する教育者になったという経歴は、スクレンタ氏の歩みとよく似た軌跡です。
メール一本で世界を止めた2000年のラブレターウイルス
2000年5月4日のことです。フィリピンのマニラで「ILOVEYOU」という件名のメールが出回り始めます。添付ファイルを開くと感染する仕組みで、わずか6時間ほどで世界中に広がり、感染したパソコンはインターネットに接続されたコンピュータのおよそ10パーセントにのぼったとされています。被害額は、変種による被害も含めて100億ドル規模にのぼったという推計もあります。
作者はフィリピンの専門学校生だったオネル・デグズマン氏で、発覚当時24歳でした。起訴は見送られました。フィリピン司法省が挙げた理由は、証拠不十分と、事件当時フィリピンにサイバー犯罪を取り締まる法律が存在しなかったことの二つです。一本の電子メールが世界規模の被害をもたらし、しかも作者を罰する法律すら整っていなかったという事実は、技術の広がりが法制度の整備を置き去りにしていた時代の空気をよく表しています。技術の広がりが、法律を置き去りにした瞬間。
身代金を要求する時代への転換、2017年のワナクライ
2017年5月のことです。「WannaCry」と呼ばれるランサムウェアが150カ国以上、推計で23万台を超えるコンピュータに感染します。被害は深刻でした。それまでのウイルスの多くはいたずらや混乱を目的にしていましたが、ワナクライはファイルを暗号化して使えなくし、復旧と引き換えに金銭を要求するという、明確に金銭目的の仕組みを持っていました。
イギリスでは国民保健サービスの病院が大きな打撃を受け、最大7万台におよぶパソコンやMRI装置、血液保存用の冷蔵庫まで影響を受けたとされ、一部の病院は緊急性の低い患者の受け入れを見合わせる事態になりました。日本でも日立製作所がメールの送受信障害などの被害を公表しています。いたずらから始まったウイルスの歴史は、この時期までに国家規模のインフラを止める金銭目的の犯罪へと姿を変えていました。いたずらから、組織的な金銭目的の犯罪へ。
ワナクライが使った侵入経路そのものにも、もう一つの物語があります。この攻撃はアメリカの国家安全保障局が開発した「エターナルブルー」という侵入ツールを土台にしていました。シャドーブローカーズと名乗るグループが2017年4月にこのツールをインターネット上に流出させ、わずか1カ月後にワナクライとして悪用されたのです。国家機関が自分たちの諜報活動のために作った道具が、流出をきっかけに世界中の病院や企業を止める兵器に転じたことになります。
この被害が数日で収まったのも、偶然の産物でした。当時23歳のセキュリティ研究者マーカス・ハッチンス氏が、ワナクライの内部コードを解析する中で、ある未登録のドメイン名にプログラムがアクセスを試みていることに気づきます。ハッチンス氏はこのドメインをわずか10ドルほどで登録しただけでした。ところがこれが結果的に、プログラムが自身をサンドボックス環境だと誤認して動作を停止する「キルスイッチ」として働き、感染拡大は2017年5月12日の発生からわずか数時間後に止まりました。
実はクリーパーもモリスワームも「ウイルス」ではなかった
ここまで何度も「ウイルス」という言葉を使ってきましたが、厳密に言うと、クリーパーもモリスワームも現在の分類ではウイルスではありません。両者とも、他のファイルに寄生せず単独で動作し、ネットワークを通じて自力で次の機械へ移動する「ワーム」に分類されます。対してエルク・クローナーやブレインは、起動セクターやディスクという宿主に自分の複製コードを書き込むことで広がった、本来の意味でのウイルスです。もう一つのトロイの木馬は、正規のソフトウェアになりすまして侵入する点が異なり、自己複製の機能そのものを持ちません。
| 種別 | 増殖の仕組み | 代表例 |
|---|---|---|
| ウイルス | 他のファイルに寄生し、そのファイルが実行されると広がる | エルク・クローナー、ブレイン |
| ワーム | 単独で動作し、ネットワークを通じて自力で広がる | クリーパー、モリスワーム |
| トロイの木馬 | 正規ソフトを装って侵入するが、自己複製はしない | 情報を盗む偽アプリなど |
日常会話では三者ともまとめて「ウイルス」と呼ばれることがほとんどですが、歴史をたどってみると、最初の自己複製プログラムであるクリーパーの時点から、すでに二つの異なる増殖戦略が存在していたことになります。
なぜ生物学の言葉で呼ぶのか
ここまでの歴史を振り返ると、プログラムに「ウイルス」という生物学の言葉を当てたエイドルマン氏の着眼点がよくわかります。生物のウイルスは単独では増殖できず、他の細胞という宿主に取りついてその仕組みを利用しながら自分のコピーを作ります。コンピュータウイルスも同様に、単独では動けず、別のプログラムやファイルに自分を組み込むことで初めて複製と拡散ができます。感染、潜伏、発症、対策ソフトによる駆除といった言葉がそのまま使い回せるほど、増殖の構造そのものが生物学的な感染症とよく似ていたのです。
この比喩がぴたりと当てはまったからこそ、ワームやトロイの木馬といった関連用語も、神話や生態の比喩を使って次々と名付けられていきました。ウイルスという言葉を選んだ最初の判断が、その後の用語体系全体の方向性を決めたとも言えます。
現在も続く増殖のスピード
カスペルスキーの調査によると、2024年第1四半期の時点で新種のマルウェアは1分間に5.2件という速度で検出されています。1971年にクリーパーが一台一台のメインフレームを移動していた時代からすると、同じ現象の規模が比べものにならないほど巨大化していることがわかります。一方で、ウイルスの正体が自己複製するプログラムであること、そしてそれを追いかける対策ソフトが常に後を追う形で発展してきたという基本構造自体は、リーパーがクリーパーを追いかけた1972年からほとんど変わっていません。
インターネットという呼び名が定着する以前から、ネットワークに接続された機械の中では、すでに自分自身を複製しようとするプログラムが動いていました。ウイルスの歴史をたどると、インターネットの歴史そのものが、便利さの広がりと同じ速度でもう一つの何かを広げてきた歴史でもあったことが見えてきます。
参考
- コンピューターウイルスの歴史とサイバー犯罪が向かう先
- 連載:コンピュータウイルス事件簿・事件で追うウイルス史 File:0
- Creeper Virus: The World's First Computer Worm
- What was Elk Cloner, the first computer virus to spread 'in the wild'?
- What Is Elk Cloner and How Did It Work?
- 歴史から見るコンピュータウイルス
- Professor Len Adleman explains how he coined the term computer virus
- 19 January 1986: the world's first PC virus infection
- Vol.47 コンピュータウイルスの歴史
- アンチウイルスソフトに創業者の名前がついているのは何故?その理由を調べてみた
- インターネットセキュリティの歴史 第1回「Morrisワーム事件」
- 世界初!?のインターネットワーム「Morris worm(モリスワーム)」とは?
- ネットへの好奇心で世界が大混乱した「Morris worm」
- セキュリティの歴史:ILOVEYOUワームにまつわる物語
- 平成史上、最も悪名高い10個のコンピュータウイルス
- LOVEウイルスの容疑者、不起訴(フィリピン法務省)
- 国家が支援するランサムウェア:2017年のWannaCryとNotPetyaの意図に関する分析(前編)
- 新種のマルウェアの検出は1分間に5.2件、2024年第1四半期調査
- The Origins of Computer Viruses: A Journey Back to 1949